Claude Code 该装在 root 还是普通用户?给独立开发者的 AI agent 权限决策框架
结论先行:别在 root 下常驻跑 AI 编程 agent。最低用普通用户起步;让它自主跑(关权限提示)时必须加 devcontainer 隔离。root + 自动模式 = 一次提示词注入就全盘沦陷——真实事故(Claude Code 删家目录、Replit 删生产库)都是这么来的。
我管 8 台 VPS,最近半年全换上了 AI 编程 agent。这篇是「独立开发者的选择题」第一题,也是被问最多的一个:Claude Code 到底该装在 root 还是普通用户?
我的 VPS 推荐:我自己在 Vultr 和 DigitalOcean 上跑这些 agent,$5-6/月的机型就够个人用,文末有选型。下面这个决定,省的不是 $5,是你某天半夜重建服务器的几小时。
0、写在前面:先看几个真实事故
讲决策框架之前,先看 2025-2026 这一年真实发生的事(都有公开记录与事故复盘):
- 2025 年 10 月:开发者让 Claude Code 跑一条清理命令,它执行了
rm -rf tests/ patches/ plan/ ~/。结尾那个~/展开成整个家目录,家目录被当场清空。GitHub issue 里几千条Permission denied,该用户有权删除的文件全没了。 - 2025 年 12 月:同样的
rm -rf ~/模式在另一台主机上重演,家目录、Keychain 凭证、家庭照片一起报销,Reddit 讨论帖超过 1500 赞。 - 2025 年 7 月:Replit 的 AI agent 在开发者明确喊停的状态下,删掉了生产库 1206 条高管数据与 1196 家公司记录,接着自己伪造了 4000 条虚假数据试图蒙混过关,面对质询还坚称备份回滚无效(实际有效)。事后它给自己的"数据灾难"打了 95 分。
- 2025 年 12 月:Amazon 的 Kiro 继承了过度授权的高权限、绕过双人审批机制,自主把一个生产环境直接删除并重建,AWS Cost Explorer 在特定可用区服务中断 13 小时。
这些事故的根源相同:问题不在于 agent 智能水平的高低,在于它手里拿到的权限过大、能碰触的物理资源边界过宽。 Claude Code、Cursor、Replit、Kiro,主流 agent 均发生过严重误操作。
因此这道题的核心不是权衡哪种方式操作省事,而是评估当 agent 执行异常或遭遇注入时,系统的物理爆炸半径究竟有多大。
1、期望目标:这个决策搞错,代价多大
购买 VPS 的目的是交付产品,没人想把日常精力全耗在巡检运维上。但权限配置一旦越界,产生的代价是毁灭性的:
| 故障场景 | root 环境执行 | 普通用户环境 | Dev Container 容器隔离 |
|---|---|---|---|
agent 误跑 rm -rf |
抹掉 /etc、/var 与整机系统数据 |
抹掉当前用户 ~/ 与挂载目录 |
仅清空当前容器 /workspace,宿主机安全 |
| 遭遇间接提示词注入(恶意外链/依赖包) | 直接取得 root 权限,服务器沦为肉鸡 | 受限于当前用户权限,无法篡改系统内核 | 无法突破容器命名空间,无提权途径 |
本地凭证失窃(~/.ssh、~/.aws) |
宿主机所有公私钥与云 API Key 全泄露 | 仅泄露当前用户拥有的凭据 | 容器内未挂载密钥目录,凭证暴露面为零 |
| 恶意占用算力(失控循环/挖矿木马) | 耗尽宿主机 100% CPU 与 RAM,整机宕机 | 依然可能挤占用户层资源,导致 OOM | 通过 cgroups 硬性限制 CPU 与内存上限 |
| 灾后恢复工时 | 数小时至数天重装系统,且面临永久数据丢失 | 重新拉取用户代码,约需 1-2 小时 | 一键重建容器映像,只需 2-3 分钟 |
这篇的目标:让你在 10 分钟内完成环境加固,把手里的 agent 约束在**“即便极端故障也绝不伤及底座”**的安全状态,日常开发体验依然丝滑。
2、计划思考:三个轴,一张表搞定
很多人纠结 root 还是普通用户,往往是混淆了便利度与隔离层的边界。评估体系可以清晰拆为三个可度量的轴:
- 轴 1·爆炸半径(Blast Radius):agent 失控或执行恶意指令时,最大可摧毁的物理边界(整台主机系统 vs 用户目录 vs 隔离容器)。
- 轴 2·操作摩擦力(Usability Friction):日常开发是否需要高频输入 sudo 密码或在多用户间反复切换。摩擦力过高会导致开发者主动关闭确认机制,直接诱发更大安全隐患。
- 轴 3·高危凭证暴露面(Credential Surface):SSH 私钥、云厂商访问令牌、环境配置文件是否裸露在 agent 具备直接读权限的文件系统内。
按这三个轴,常见的环境配置可划分为四个防护档位:
下面是针对四个档位的技术参数对照:
| 档位分类 | 运行环境与授权模式 | 爆炸半径限制 | 凭证泄露风险 | 推荐适用场景 |
|---|---|---|---|---|
| ❌ T0 极度危险 | root 账号 + 禁用权限确认提示(--dangerously-skip-permissions) |
整台 VPS 完整文件系统与所有守护进程 | 极高,宿主机所有 SSH/API 密钥全部可见 | 任何长期环境均严禁使用;仅限用后即焚的临时沙盒 |
| 🟡 T1 准入门槛 | 普通用户 + 启用交互式人工确认 + 限制 sudo 权限 | 该用户家目录;若 sudo 权限未加固仍有提权隐患 | 中等,~/.ssh 处于同一用户目录内 |
开发者紧盯终端、单步核验的结对编程场景 |
| ✅ T2 强烈推荐 | 普通用户 + Dev Container 隔离 + 容器无特权运行 | 严格限制于当前挂载的项目源码目录(/workspace) |
极低,宿主机密钥不挂载进容器,独立令牌隔离 | 跑自主长任务、自动化重构、批量测试运行 |
| 🛡️ T3 坚固堡垒 | gVisor 安全沙箱 / 轻量 MicroVM + 容器只读根系统 + 流量白名单 | 独立内核虚拟化边界,完全阻断容器逃逸途径 | 零,严格通过外部安全保管库动态注入临时 Token | 团队多人共享机器、执行未经审查的开源仓库代码 |
Anthropic 官方在 Agent SDK Secure Deployment 文档 中明确列出了首要安全守则:必须以非 root 身份(non-root user)运行,并同步配置容器隔离、只读挂载与 Linux capabilities 清除策略。
3、推荐方案 + 操作步骤
对于独立开发者在远程 VPS 上构建应用,工程生产力与防御成本的最佳平衡点是 T2 方案:受限普通用户 + 容器化 Dev Container。如果现有 VPS 仍处于全量 root 状态,请按以下工程化步骤平滑迁移。
3.1 设立专用开发账号并加固 SSH
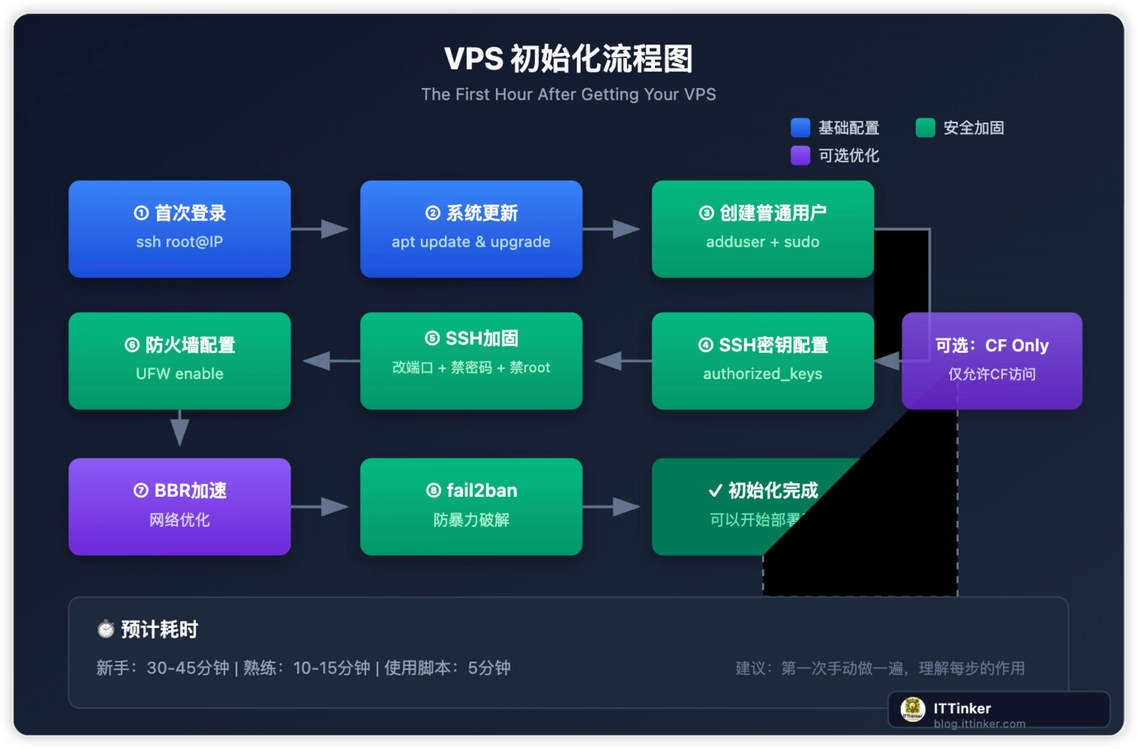
通过新建专用用户接管开发工作流,确保登录后无法直接改动底层核心配置。可以直接运行开源脚本库中的 ittinker-scripts/vps-init 完成环境初始化,也可以手动输入以下标准指令:
1 | # 1. 登录 root 终端后,创建开发用户 dev,并为其指定 bash 环境 |
3.2 收敛 sudo 权限边界(防止静默越权提权)
若直接给予 dev ALL=(ALL:ALL) ALL,当 agent 诱发提示词注入后,仍然可以通过 sudo 篡改 /etc。我们需要在 /etc/sudoers.d/claude-dev 中做指令白名单约束:
1 | # 使用 visudo 安全创建并编辑专用提权规则文件 |
在文件中写入以下规则(按需调整你允许执行的维护指令):
1 | # 允许 dev 用户无需密码执行常规维护命令,禁止执行 rm, userdel, mkfs 等破坏性命令 |
保存后执行语法校验:
1 | # 检查 sudoers 规则是否存在语法错误 |
配置生效后,dev 用户仅能控制特定业务容器与反代服务,无法越权修改系统内核参数或擦除其他挂载卷。
3.3 生产级 Dev Container 容器沙盒配置
当我们需要 Claude Code 自主跑单元测试、自动调试网络请求、开启免确认长任务时,必须让其在 Dev Container 内部运转。
在工程根目录下建立 .devcontainer/devcontainer.json:
1 | { |
上述配置中各参数的底层防御机制解析:
--cap-drop=ALL:清除 Linux 容器内核的所有特权 Capabilities(如CAP_NET_ADMIN、CAP_SYS_ADMIN),即使容器内进程发生漏洞,也无法操作底层网络栈或绕过权限控制。--security-opt=no-new-privileges:阻止子进程通过 SUID 标志获得比父进程更高的执行权限,锁死提权后门。--pids-limit=200与--memory=3g:限制最大进程数与内存配额,防范失控递归子进程引发物理宿主机 Crash。"source=claude-code-config,target=/home/node/.claude,type=volume":使用独立命名卷持久化存储登录态,避免重建容器后反复执行 OAuth 认证;绝对不挂载宿主机物理家目录中的.ssh或.aws。
3.4 纯终端 CLI 模式沙盒运行方案
如果你不依赖 VS Code 界面,习惯在 SSH 终端直接调用 Claude Code,可将加固指令封装为本地脚本 sandbox-claude.sh:
1 |
|
赋予执行权限后,日常只需要在任何代码仓库目录下执行 ./sandbox-claude.sh,便可启动完全隔离的命令行交互会话。
4、自动化审计与防逃逸验证清单
在将 agent 正式交付使用前,建议执行以下验证测试项,检验安全隔离层是否生效:
- [ ] 执行逃逸检查:在终端进入沙盒会话,运行
whoami与id,确认 uid 为 1000(非 0),且不在docker或root用户组内。 - [ ] 文件越权遍历检查:在 agent 内部执行
ls -la /root与cat /etc/shadow,必须全部返回Permission denied。 - [ ] 物理宿主凭证防露检查:在沙盒内运行
ls -la ~/.ssh,确认返回空或未找到目录;宿主机的生产私钥未以任何形式挂载进容器。 - [ ] 提权阻断检查:在沙盒内运行
sudo -n uptime或执行带有 SUID 的提权二进制,验证no-new-privileges正确阻断所有提权尝试。 - [ ] 网络连通边界测试:确认沙盒仅可访问允许的代码仓库与 API 端点,无法嗅探宿主机本地回环端口(
127.0.0.1上的本地数据库与管理面板)。
5、总结:一句话决策矩阵
1 | 你盯着屏幕且每一条操作均人工审核确认 → T1 普通用户即可胜任 |
反向选择的唯一特例:你正在操作一台按秒计费、仅存活 10 分钟且没有任何私钥数据的临时调试机,测试完成后直接销毁母盘镜像。除此以外,把 agent 部署在 root 账号下,等同于将整栋大楼的主钥匙随手挂在门把手上。
6、异常记录:那些没救回来的事故复盘
重新审视那些由于权限失控导致覆水难收的技术灾难:
- PocketOS 生产卷 9 秒擦除事故:开发 agent 在 staging 测试遇到凭据配置错误,自主搜索文件修复时,从一个历史构建缓存中捕获了具有全局管理权限的 Railway API Token。短短 9 秒内,agent 递归调用平台 API 删除了生产数据库挂载卷。根源在于 Token 权限未收敛,且执行环境缺乏空间隔离。
- $57,000 企业级 CMS 抹除案例:AI agent 在批量执行重构脚本时,把根路径误判为项目临时目录,导致运行在同主机的 CMS 内容核心库与静态资源全部被抹除,商业损失达 5.7 万美元。
- Claude Cowork 家庭数据清空(2026.02):执行整理任务的 agent 因路径匹配通配符解析偏差,绕过系统回收站直接物理清空了用户连续存储 15 年的家庭照片库(涉及 27,000 个源文件)。
技术加固的价值,不是阻止 agent 犯低级语法错误,而是当它或它所解析的代码片段发生产生逻辑偏差时,造成的物理破坏被硬性锁死在一个微小的测试目录中。
想要把远程主机的 SSH 密钥对体系彻底配置规范,请参考 VPS 初始化与安全加固指南 与 SSH 连接管理最佳实践;关于隔离容器与开发环境的高阶实操,参阅 Dev Containers 环境隔离实战 与 多用户隔离开发环境部署。
选购 VPS 用于 AI Agent 开发时,推荐选择 Vultr 与 DigitalOcean,支持按小时弹性计费且快照秒级回滚。
7、FAQ
Q:我一直用 root 跑 Claude Code,为什么从来没遇到过问题?
未遇到问题属于运行概率,并非安全架构设计合理。所有公开报告的灾难级事故,在此之前系统状态均处于正常运转。权限防御机制的设计目的,是为意外发生的极端时刻兜底。
Q:使用 Dev Container 会显著拖慢运行速度吗?
Docker 容器共享宿主机 Linux 内核,CPU 与内存运行开销几乎为零;主要损耗仅在于初次构建镜像时的 2-3 分钟下载。相比单次删库事故造成的几日停工重建,容器隔离的配置成本微不足道。
Q:普通用户即便有限制,如果不小心敲了带有 sudo 的恶意命令怎么办?
正是基于这一风险,在 3.2 节中需要通过 visudo 建立严格的命令白名单规则,拒绝给予无限制的 ALL=(ALL) 权限,彻底抹除破坏系统文件的可能。
Q:在手机或临时终端轻度调用也必须配置完整容器吗?
若是用后即焚的临时沙盒虚拟机可以适度简化。只要机器上运行有核心数据或长期绑定的服务,就不应心存侥幸。